MR • 08 Sep 2025 09:47
Pembaruan Google Chrome 140 Perbaiki Kerentanan Keamanan Selengkapnya
CVE-2026-98432: Kerentanan Kritis Linux Kernel TCP dengan CVSS 9.8
Peringatan Ancaman
•
Pengarang :
RTW
•
30 Okt 2026 21:10
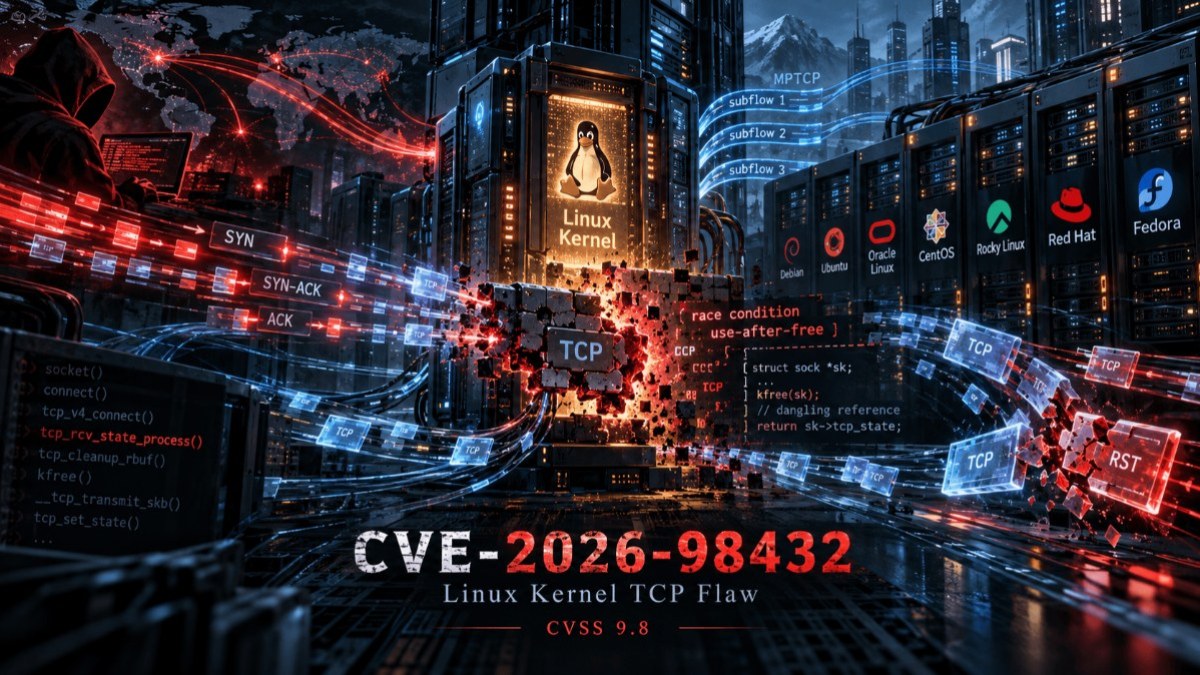
Kerentanan kritis pada Linux Kernel, yang diidentifikasi sebagai CVE-2026-98432, berpotensi memungkinkan penyerang tanpa autentikasi menyebabkan gangguan layanan, memperoleh informasi dari memori kernel, hingga menjalankan perintah dengan hak akses root dalam kondisi tertentu.
Kerentanan ini ditemukan pada implementasi Transmission Control Protocol (TCP) dalam subsistem jaringan IPv4 Linux Kernel. Permasalahan berasal dari race condition yang dapat memicu use-after-free, yaitu kondisi ketika sistem mengakses area memori yang telah dibebaskan.
Linux Kernel CVE Team memberikan skor CVSS v3.1 sebesar 9.8 (Critical). Kerentanan tersebut memengaruhi sejumlah distribusi Linux, termasuk Debian, Ubuntu, Red Hat Enterprise Linux (RHEL), dan Oracle Linux.
Meskipun patch telah tersedia pada Linux Kernel upstream, setiap distribusi memiliki jadwal penerbitan Security Update yang berbeda.
Bagaimana CVE-2026-98432 Bekerja?
Kerentanan terjadi pada proses pembentukan koneksi TCP, ketika Linux Kernel menangani permintaan koneksi baru dan pengiriman ulang paket SYN secara bersamaan.
Fungsi tcp_v4_syn_recv_sock() memindahkan kepemilikan opsi IPv4 dari request socket menuju socket baru tanpa menyalin data tersebut. Dalam kondisi race condition, CPU lain dapat memproses ulang permintaan koneksi dan masih membaca data yang sama.
Jika socket baru dihancurkan ketika proses pembacaan masih berlangsung, sistem dapat mengakses memori yang telah dibebaskan.
Akibatnya, penyerang berpotensi memicu Denial of Service (DoS), Information Disclosure, Memory Corruption, atau dalam kondisi tertentu Remote Code Execution (RCE).
Penelitian yang dipublikasikan Anthropic pada 27 Oktober 2026 menunjukkan bahwa eksploitasi kerentanan ini dapat mencapai eksekusi perintah sebagai root pada konfigurasi server yang menggunakan Multipath TCP (MPTCP) listener.
Namun, kemampuan RCE tersebut belum terbukti berlaku untuk seluruh konfigurasi Linux yang terdampak.
Catatan Status Pembaruan
Debian dan Oracle Linux telah menyediakan fixed packages melalui Security Advisory resmi. Untuk Oracle Linux, paket yang disebutkan berlaku pada Unbreakable Enterprise Kernel (UEK), sedangkan sistem yang menggunakan Red Hat Compatible Kernel (RHCK) perlu diperiksa secara terpisah.
Ubuntu masih mencatat sejumlah versi kernel sebagai Work in Progress. Nomor build yang tercantum pada tabel bukan konfirmasi bahwa Security Update sudah dirilis.
Red Hat Enterprise Linux masih berstatus Affected untuk RHEL 8, 9, dan 10. Red Hat mencantumkan CVSS 8.1 pada halaman resminya ketika diperiksa pada 30 Oktober. The Hacker News juga mencatat perbedaan penilaian sebelumnya, yaitu CVSS 5.9 pada halaman CVE Red Hat dan CVSS 8.1 pada advisory machine-readable.
Rocky Linux dan CentOS Stream belum memiliki konfirmasi paket perbaikan spesifik CVE dalam sumber yang berhasil diverifikasi. Kondisi ini tidak otomatis berarti seluruh build kernel pada kedua distribusi tersebut rentan atau belum diperbaiki.
Fedora telah menyediakan paket kernel yang menggunakan basis upstream lebih baru daripada Linux 7.2.10, yaitu versi upstream yang telah menerima perbaikan. Namun, belum ditemukan advisory Fedora khusus yang secara eksplisit mengonfirmasi CVE ini untuk setiap paket.
Linux Kernel Upstream Fixed Versions
Perbaikan CVE-2026-98432 telah tersedia pada sejumlah cabang Linux Kernel upstream berikut:
5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, dan 7.3.
Penting: Versi kernel upstream tidak selalu dapat dibandingkan langsung dengan versi kernel distribusi. Debian, Ubuntu, Oracle Linux, dan RHEL dapat menerapkan security backport tanpa meningkatkan nomor versi dasar kernel.
Rekomendasi Penanganan
Administrator sistem disarankan untuk segera memasang Security Update yang telah tersedia dari repositori resmi masing-masing distribusi.
Untuk memeriksa distribusi dan kernel aktif:
cat /etc/os-release uname -r
Pada Debian atau Ubuntu:
sudo apt update sudo apt full-upgrade
Pada Oracle Linux, RHEL, Rocky Linux, CentOS Stream, atau Fedora:
sudo dnf upgrade --refresh
Pastikan paket kernel yang diinstal telah tercantum sebagai versi perbaikan dalam advisory resmi. Setelah pembaruan, lakukan reboot sesuai prosedur pemeliharaan dan verifikasi kernel aktif menggunakan uname -r.
Untuk distribusi yang belum mendapatkan patch, administrator disarankan membatasi akses menuju layanan TCP yang tidak diperlukan, menginventarisasi penggunaan MPTCP, dan meningkatkan pemantauan aktivitas jaringan serta kernel log.
Menonaktifkan MPTCP tidak dapat dianggap sebagai mitigasi menyeluruh karena kerentanan dasarnya terdapat pada subsistem IPv4 TCP.
Kesimpulan
CVE-2026-98432 merupakan kerentanan kritis pada Linux Kernel yang berpotensi menyebabkan gangguan layanan hingga Remote Code Execution dengan hak akses root pada kondisi tertentu.
Perbedaan ketersediaan patch antar-distribusi menjadikan proses inventarisasi dan pemantauan Security Advisory sangat penting.
Hingga 30 Oktober 2026, Debian dan Oracle Linux telah menyediakan pembaruan keamanan, sedangkan Ubuntu dan RHEL masih memiliki versi yang menunggu patch. Fedora memiliki paket kernel yang telah mengintegrasikan perbaikan upstream, sementara status patch khusus CVE pada CentOS Stream dan Rocky Linux masih membutuhkan verifikasi tambahan.
Administrator disarankan memprioritaskan patching pada server internet-facing dan sistem kritis yang menjalankan layanan TCP.
Referensi
- The Hacker News – Linux Kernel TCP Flaw
https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html - CVE Program – CVE-2026-98432
https://www.cve.org/CVERecord?id=CVE-2026-98432 - Debian Security Tracker
https://security-tracker.debian.org/tracker/CVE-2026-98432 - Ubuntu Security
https://ubuntu.com/security/CVE-2026-98432 - Oracle Linux Security
https://linux.oracle.com/cve/CVE-2026-98432.html - Red Hat Product Security
https://access.redhat.com/security/cve/cve-2026-98432 - Rocky Linux Errata
https://errata.rockylinux.org/ - CentOS Stream
https://www.centos.org/centos-stream/ - Fedora Kernel Packages
https://packages.fedoraproject.org/pkgs/kernel/kernel/ - Anthropic Security Research
https://www.anthropic.com/research/discovering-vulnerabilities-with-claude
Informasi Security Advisory ini berdasarkan pemeriksaan sumber publik hingga 30 Oktober 2026. Status pembaruan dapat berubah mengikuti pengumuman resmi masing-masing vendor.
Bagikan
Hastag Berita
Berita Lainnya

MR • 12 Jan 2026 15:06
Bahaya! Celah Kritis di Platform n8n Bisa Beri Hacker Akses Penuh ke Sistem Selengkapnya